
Annonce – sponsoreret indhold.
Konsekvenser af EU AI Act rammer de virksomheder, der ikke har overblik over hvilke AI-systemer de faktisk bruger – og det er langt de fleste mindre virksomheder og solopreneurs. Svaret på hvad der sker, hvis du ikke reagerer, er konkret: bøder op til 35 millioner euro eller 7 procent af den globale årsomsætning for de groveste overtrædelser, tabte kontrakter når samarbejdspartnere kræver dokumentation, og et tillidstab hos kunder der opdager, at du ikke har styr på dine digitale værktøjer. Men før du kan vurdere din risiko, skal du vide præcis hvilke AI-systemer du har – og hvilken kategori de tilhører. Det er udgangspunktet for alt andet.
Hvad betyder konsekvenserne af EU AI Act for mindre virksomheder?
EU AI Act er den første omfattende lovgivning om kunstig intelligens i verden, og den gælder for alle virksomheder der bruger, leverer eller distribuerer AI-systemer inden for EU. Det afgørende er, at loven ikke kun rammer tech-giganter. Den rammer også dig, hvis du bruger et SaaS-værktøj med AI-funktioner, en copilot i dit regnskabssystem eller automatiseret kundeservice på din webshop.
Konsekvenserne er opdelt efter overtrædelsens karakter. De højeste bøder på op til 35 millioner euro rammer forbudte AI-praksisser. For manglende compliance med krav til højrisikosystemer er rammen op til 15 millioner euro. Selv for mindre formelle fejl som forkert dokumentation kan bøden nå 7,5 millioner euro. For virksomheder med høj omsætning beregnes bøden i stedet som en procentdel af den globale årsomsætning.
Men bøder er kun én del af billedet. I praksis oplever mange mindre virksomheder, at konsekvenserne rammer tidligere og mere konkret gennem:
- Tabte kontrakter når større kunder og offentlige institutioner kræver dokumentation for AI-governance som betingelse for samarbejde
- Forsikringsproblemer hvis skader opstår i forbindelse med AI-systemer, du ikke har dokumenteret eller risikovurderet
- Tillidstab hos kunder der bliver opmærksomme på, at du behandler deres data med værktøjer, du ikke selv har overblik over
- Revisionsbemærkninger der skaber usikkerhed hos bestyrelse, investorer eller bank
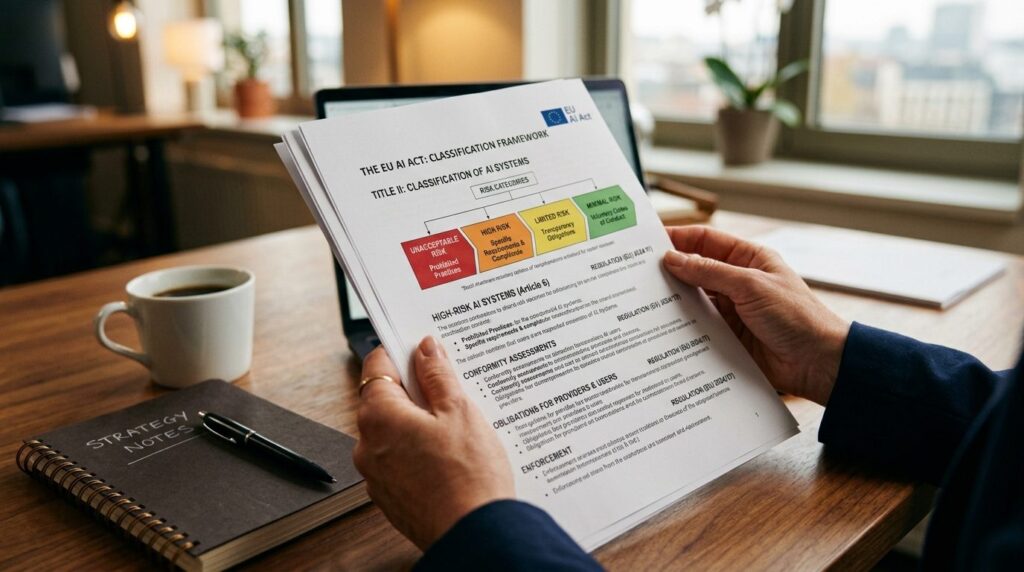
Det første skridt mod at undgå disse konsekvenser er en klassificering efter EU AI Act, fordi du ikke kan vurdere din risiko uden at vide, hvilken kategori dine systemer tilhører. Loven opererer med fire risikoniveauer – fra forbudte systemer over højrisiko til begrænset risiko og minimal risiko – og kravene til dig som bruger varierer dramatisk afhængigt af klassificeringen.
Hvorfor AI glider ind i din virksomhed uden du opdager det
De fleste mindre virksomheder har ikke aktivt besluttet at implementere AI. Alligevel bruger de det dagligt. Det skyldes den måde, moderne software udvikles og opdateres på.
Når din CRM-leverandør tilføjer en “smart” funktion der foreslår næste handling overfor en kunde, er det AI. Når dit regnskabsprogram automatisk kategoriserer bilag, er det ofte maskinlæring. Når din e-mail-klient foreslår svar eller filtrerer spam, kører der AI-modeller i baggrunden. Ingen af disse funktioner kræver dit aktive samtykke – de aktiveres som del af løbende produktopdateringer.
Det er ikke uagtsomt fra din side. Det er en naturlig konsekvens af, at AI-funktioner leveres som en integreret del af produkter, du allerede bruger og betaler for. Men resultatet er, at de fleste virksomheder har AI i produktion uden at nogen formelt har taget stilling til risiko, ejerskab eller compliance.
Typiske steder hvor AI gemmer sig i en mindre virksomheds drift:
- Microsoft 365 Copilot og lignende assistenter i produktivitetsværktøjer
- Chatbots og automatiserede supportløsninger på websites
- Automatiseret lead-scoring i salgs- og marketingsystemer
- Billedgenkendelse og tekstanalyse i dokumenthåndtering
- Algoritmisk prissætning i e-handelsplatforme
- Automatiseret CV-screening i rekrutteringsværktøjer
Den sidste kategori er særligt risikabel, fordi AI-systemer der bruges til ansættelsesbeslutninger klassificeres som højrisiko under EU AI Act med tilsvarende strenge krav til dokumentation og menneskeligt tilsyn.
De økonomiske og forretningsmæssige risici du reelt står overfor
Lad os være konkrete om hvad der er på spil. For en solopreneur eller mindre virksomhed er det sjældent millionbøden der bliver det akutte problem – det er de afledte konsekvenser der rammer driften.
Kontrakttab er den mest umiddelbare risiko. Større virksomheder og offentlige institutioner stiller i stigende grad krav om dokumentation for leverandørers AI-governance. Hvis du ikke kan fremvise en oversigt over hvilke AI-systemer du bruger, og hvordan du håndterer risici, mister du muligheden for at byde på opgaver eller fortsætte eksisterende samarbejder.
Ansvarsspørgsmål bliver uklare. Hvis noget går galt – en fejlagtig automatiseret beslutning, et databrud, en diskriminerende algoritme – og du ikke har dokumenteret dine AI-systemer, står du svagt. Både juridisk og forsikringsmæssigt. Datatilsynet og andre myndigheder vil spørge til din governance, og “jeg vidste ikke, at det var AI” er ikke et acceptabelt svar.
Kundernes tillid eroderer. Forbrugere og erhvervskunder bliver mere bevidste om AI og deres rettigheder. EU AI Act indeholder gennemsigtighedskrav der betyder, at du i mange tilfælde skal informere brugere om, at de interagerer med et AI-system. Manglende åbenhed kan skade relationer, der har taget år at opbygge.
Sådan får du overblik uden juridisk eller teknisk stab
Det gode ved EU AI Act er, at kravene er risiko-baserede. Ikke alle AI-systemer kræver samme grad af dokumentation og tilsyn. Mange af de AI-funktioner du bruger dagligt, falder i kategorien minimal risiko, hvor der stort set ikke er compliance-krav.
Udfordringen er, at du ikke kan vide det uden først at have kortlagt og klassificeret dine systemer.
Her er en pragmatisk tilgang for mindre virksomheder:
Start med en simpel systemliste. Gennemgå alle de software-abonnementer du betaler for. Tjek hver leverandørs hjemmeside eller release notes for ord som “AI”, “machine learning”, “smart”, “automatisk” eller “intelligent”. Det giver dig en første indikation af hvor AI kan gemme sig.
Prioritér efter følsomhed. Systemer der håndterer persondata, træffer beslutninger om mennesker eller påvirker økonomiske forhold, er mere kritiske end et billedredigeringsprogram med AI-filtre. Fokusér din indsats der.
Forstå din rolle. EU AI Act skelner mellem udbydere, distributører og brugere (deployers) af AI-systemer. Som mindre virksomhed er du typisk bruger, hvilket betyder færre forpligtelser end hvis du selv udviklede AI. Men du har stadig ansvar for at bruge systemerne korrekt og sikre menneskeligt tilsyn hvor det kræves.
Dokumentér løbende. Hver gang du vælger et nyt værktøj, bør du notere om det indeholder AI-funktioner, hvilke data det behandler, og hvem der er ansvarlig for det i din organisation – også selv om “organisationen” kun er dig selv.
Det konkrete første skridt du kan tage nu
Hvis du læser denne artikel og erkender, at du ikke har overblik, er du allerede foran de fleste. Bevidstheden er første skridt.
Det næste skridt er at få klassificeret dine systemer efter EU AI Acts fire risikokategorier. Uden den klassificering ved du ikke, hvilke krav der gælder for dig, og du risikerer enten at overreagere med unødvendig dokumentation eller underreagere og overse reelle risici.
For de fleste mindre virksomheder er en struktureret gennemgang over nogle dage tilstrækkelig til at skabe det nødvendige overblik. Du behøver ikke ansætte en compliance-afdeling eller investere i omfattende governance-systemer – men du har brug for at vide, hvad du har.
Når du kender dine systemer og deres risikoklassificering, kan du træffe informerede beslutninger. Måske viser det sig, at alle dine AI-værktøjer falder i lavrisiko-kategorier, og din compliance-indsats kan være minimal. Måske opdager du et enkelt højrisikosystem, der kræver opmærksomhed. Uanset hvad får du et faktuelt grundlag at handle på.
Ignorer du emnet, forsvinder det ikke. EU AI Act er trådt i kraft, og håndhævelsen intensiveres løbende. De virksomheder der handler nu, får tid til at tilpasse sig uden tidspres. De der venter, risikerer at stå med et akut compliance-problem når en kunde, samarbejdspartner eller myndighed stiller krav.


